
한국 국회의원실 선임비서관을 사칭한 북한의 해킹 공격이 한국 보안업체에 의해 포착됐다. 이번 공격의 표적은 국방∙안보 분야에 종사하는 민간인으로 북한은 이들의 정보를 수집하려 시도했던 것으로 파악됐다.
16일 한국 보안업체인 지니언스가 공개한 위협 분석 보고서에 따르면 이번 해킹을 시도한 공격자는 북한의 해킹 조직인 김수키로 추정된다. 김수키는 그동안 통일∙외교∙안보∙국방 및 북한인권∙탈북민 단체들을 대상으로 해킹을 시도하며 지속적으로 정보 수집을 감행했던 조직이다.
김수키는 이번 공격에서 온라인 공개 메모 프로그램을 활용해 정보 수집, 원격 조종 등과 관련한 다양한 공격을 시도하며 특정 국방∙안보 분야에 종사하는 특정 민간인의 정보를 노렸다.
지니언스는 “이번 공격은 북한 연계 위협 그룹이 답장 유도형 스피어피싱으로 국내 정책 및 안보 분야 관계자에게 접근한 뒤 공격한 ‘사이버 첩보활동’”이라고 진단했다.
문종현 지니언스 시큐리티센터장은 이날 자유아시아방송(RFA)에 “악성코드들은 감염 컴퓨터 등에 저장돼 있는 문서, 사진 파일 등 정보 수집을 하는 형태였다”며 “원격 제어를 비롯한 다양한 공격 명령어를 수시로 내리기 쉽게 환경을 조성해 놓은 것이 이번 공격의 특징으로, 공격 대상자의 일거수일투족을 감시하기 위한 목적이 있었던 것으로 보인다”고 설명했다.
북, 첨부파일 의도적 누락으로 경계심 허물어
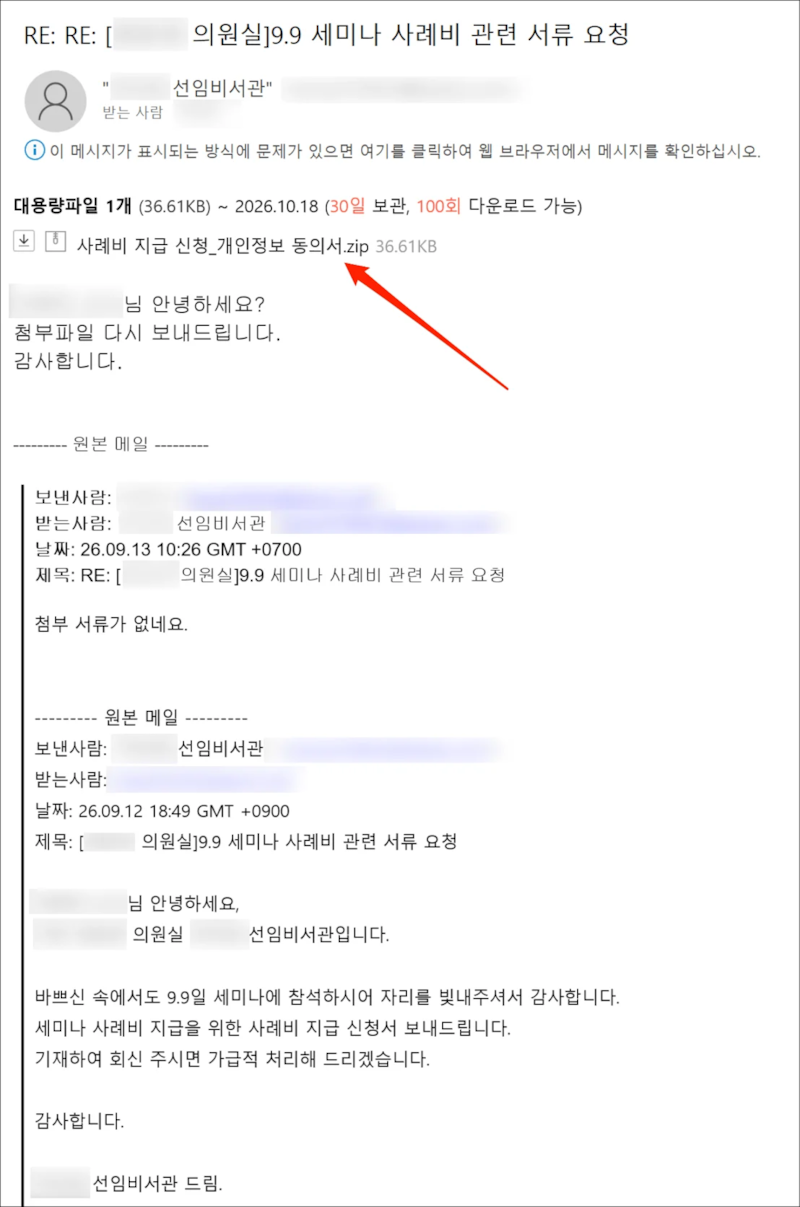
북한의 공격을 받은 민간인들은 지난 9월9일 한국 국회에서 열린 국방∙안보 관련 세미나에 참석했다는 공통점이 있다. 이들은 지난 9월12일부터 18일 사이 한국의 특정 국회의원실 선임비서관을 사칭한 공격자로부터 ‘사례비 지급 신청서’라는 제목의 피싱메일을 받았다. 피싱메일은 정보탈취 등 악의적 목적으로 발송되는 전자우편을 의미한다.
공격자는 처음 보낸 메일에는 의도적으로 파일을 첨부하지 않는 방법으로 공격 대상자들의 의심을 피했다. 이후 이들이 “첨부서류가 없다”며 회신하자 ‘사례비 지급 신청_개인정보 동의서’라는 이름의 악성코드를 담은 문서를 다시 보내는 방식으로 공격을 시도했다.
문 센터장은 이 같은 공격 방식은 ‘사례비’와 같은 미끼를 활용해 소수의 특정 공격 대상자들의 경계심을 허무는 북한의 해킹 수법과 유사하다고 설명했다. 북한은 컴퓨터 등에 설치돼 있는 보안 프로그램을 피하고 특정 표적에 대한 공격을 위해 이 같은 방식을 사용하고 있다는 설명이다.
문종현 지니언스 시큐리티센터장: 표적을 딱 잡아놓고 그 사람이 반응을 하느냐, 안 하느냐에 따라서 악성파일을 보내는 거죠. 처음부터 보내면 백신 프로그램, 보안 프로그램에서 탐지가 될 수 있습니다. (이번 공격은) 그 사람에 대한 일거수일투족을 모니터링하고 필요한 정보를 탈취 및 후속 공격하기 위한 자료 수집 용도로 공격이 이뤄졌을 것 같습니다.
관련기사
20분만에 8조원 해킹… “북, 탈취 가상자산 쪼개기에 AI 활용 추정”
글로벌 위협 인텔리전스 기업인 ‘사이퍼마’도 최근 보고서를 통해 북한 정찰총국과 연계된 것으로 알려진 해킹 조직 ‘라자루스’가 한국의 정부, 금융 통신 등 주요 산업 분야를 겨냥해 사이버 공격을 시도한 정황을 포착했다고 밝혔다.
사이퍼마가 확보한 해커들의 표적 명단에 포함된 10개국 216개 노출 서버를 분석한 결과 한국 소재 서버와 도메인은 총 30곳으로 확인됐다. 이는 아시아∙태평양 지역에서 일본, 미국 등에 이어 최상위권에 해당하는 규모라고 사이퍼마는 설명했다.
사이퍼마가 공개한 다크웹 내 해커 대화록에 따르면 해커들은 지난달 28일 공격 대상을 물색한 뒤 그 결과를 공유하며 “한국, 일본, 미국, 태국, 인도네시아, 인도의 일부 IP 대역들이 꽤 유망해 보인다”고 언급했다. 이는 북한 해킹 조직이 한국의 주요 기간 시설을 겨냥해 사이버 공격을 시도한 것으로 읽히는 대목이다.
앞서 북한은 글로벌 가상자산 거래소, 바이낸스에서 60억달러 이상의 가상자산을 탈취한 배후로도 지목된 바 있다. 미국 연방수사국(FBI)은 지난달 31일 보도자료를 통해 “북한은 10월29일경 세계 최대 가상자산 거래소 바이낸스에서 60억달러(약 8조 148억원) 이상의 가상자산이 도난 당한 사건에 책임이 있다”고 밝힌 바 있다.
에디터 이용인